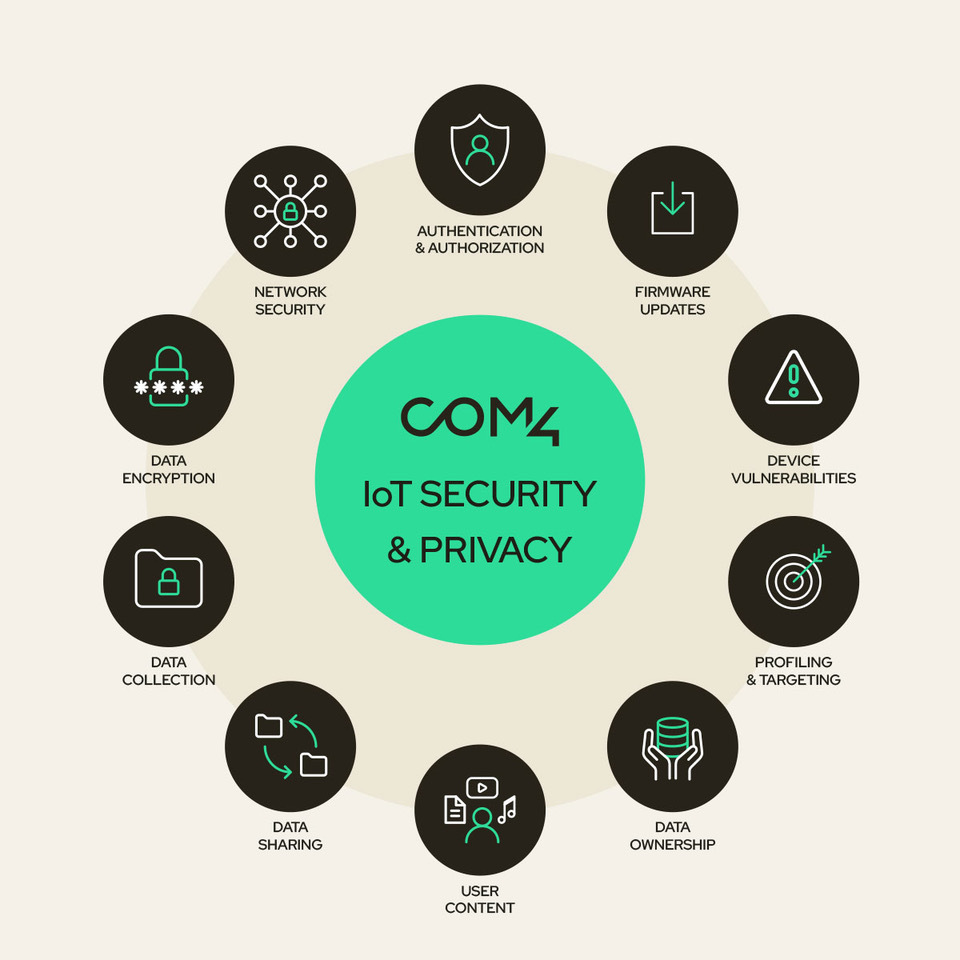
Kort svar: Et sikkert IoT-SIM-kort for oppdragskritiske applikasjoner må oppfylle seks krav: nettverksredundans med flere operatører per land og automatisk fallback, privat nettverk via en privat APN, VPN og faste IP-adresser, beskyttelse mot misbruk av SIM-kortet, for eksempel ved å låse SIM-kortet til enheten det er knyttet til, sikker fjernadministrasjon med eUICC og SGP.32, overvåking og varsler for hvert SIM-kort, samt en leverandør med tydelig support og eskalering. Com4 kombinerer multi-nettverks-SIM-kort på over 750 nettverk i over 190 land med privat APN, sin egen Nokia 5G SA-baserte mobilkjerne, Polaris-plattformen for tilkoblingsadministrasjon og satellittbasert NTN-reserve.
For en værsensor betyr en tapt tilkobling et hull i en graf. For en personalarm som bæres av en alenearbeider, en falldetektor i et omsorgshjem eller en måler som styrer strømnettet, betyr det at noen ikke får hjelp, eller at et system tar beslutninger basert på feilaktige data. Oppdragskritisk IoT har en annen definisjon av «sikker»: enheten må beskyttes mot angrep og forbli tilkoblet når noe går galt.
Denne veiledningen forklarer hva du bør se etter når det gjelder SIM-kortet, nettverket og leverandøren bak dem.
Begynn med hva «kritisk» betyr for enheten din
Før du sammenligner SIM-kort, må du svare på tre spørsmål. Hva skjer hvis enheten er frakoblet i ett minutt, én time, én dag? Hva skjer hvis noen tar kontroll over den eller leser dataene? Hvor skal den brukes, og hvor langt er det til nærmeste tekniker?
Svarene avgjør hvor mye redundans og sikkerhet du trenger. En alarm for alenearbeidere krever øyeblikkelig tilkobling uansett hvor personen måtte befinne seg. En sensor i en transformatorstasjon må være utilgjengelig fra internett. Medisinsk utstyr trenger begge deler, i tillegg til dokumentert datahåndtering.
1. Nettverksredundans: tilgjengelighet er sikkerhet
Et SIM-kort som er låst til én operatør, utgjør et enkelt feilpunkt. Operatørbrudd forekommer, roamingavtaler opphører, og dekningen varierer fra gate til gate. For kritiske enheter bør du velge et SIM-kort med støtte for flere nettverk som kan bruke flere operatører i hvert land og bytter automatisk når én svikter.
Spør hvor raskt byttet skjer, og om det passer til enhetens strømforbruksprofil. En batteridrevet enhet som våkner i 30 sekunder trenger et SIM-kort som kan bytte nettverk på egenhånd, ikke et som venter på en instruksjon fra en server. Les mer om viktige faktorer ved valg av IoT-SIM-kort med flere IMSI-er.
For steder utenfor mobilnettets dekningsområde, som fartøy, offshoreinstallasjoner eller avsidesliggende infrastruktur, bør du legge til satellittbackup. Com4s satellittbaserte NTN-tjeneste og Starlink som en administrert tjeneste dekker det mobilnettet ikke kan.
2. Privat nettverk: Hold enhetene utenfor det offentlige internett
De fleste angrep på IoT-enheter starter med en enhet som kan nås fra internett. Et privat APN dirigerer trafikken via et lukket nettverk mellom mobiloperatøren og systemene dine. Legg til VPN-tunneler (IPsec) til datasenteret eller skyen din, faste IP-adresser for enheter du trenger å nå, og regler som kun tillater trafikk til destinasjonene du godkjenner. Se Com4s IoT-sikkerhetstjenester.
3. Beskyttelse mot misbruk av SIM-kort
Et SIM-kort som tas ut av en enhet og settes inn i en telefon eller et modem, kan føre til høye kostnader eller bli en inngangsport til nettverket ditt. Spør om SIM-kortet kan låses til enheten det ble installert i (IMEI-låsing), om uvanlig bruk utløser et varsel eller en automatisk blokkering, og om du selv kan suspendere et SIM-kort på få sekunder. Industrielle SIM-formater som loddede MFF2-brikker gjør det også mye vanskeligere å fjerne kortet fysisk. Les mer om SIM-formater.
4. Sikker fjernadministrasjon med eUICC og SGP.32
Kritiske enheter forblir ofte i felten i ti år eller mer. I løpet av den tiden kan det hende du må bytte operatør, legge til en lokal profil for et nytt marked eller håndtere et sikkerhetsproblem. Et eUICC-SIM-kort med GSMA SGP.32 lar deg laste ned og bytte operatørprofiler trådløst ved hjelp av GSMA-sikkerhetsrammeverket, uten at noen trenger å besøke enheten. Kombiner dette med sikre trådløse oppdateringer av fastvaren.
5. Overvåking og varsler for hvert SIM-kort
Du kan ikke beskytte det du ikke ser. En plattform for tilkoblingsadministrasjon bør vise status, dataforbruk, nettverks- og posisjonshistorikk for hvert SIM-kort, og gi varsler når en enhet blir stille, bruker uvanlig mye data eller dukker opp i et uventet land. Et API lar disse varslene strømme inn i din egen overvåking.
6. En leverandør som eier nettverket og tar ansvar for problemet
Sikkerheten avhenger av operatøren bak SIM-kortet. Spør om leverandøren driver sin egen mobilkjerne eller videreselger andres. Com4 driver sin egen kjerne basert på Nokia 5G SA, noe som gir større kontroll over rutering, sikkerhetsretningslinjer og feilsøking. Spør deretter hvem som tar imot henvendelser når noe går i stykker, hvordan hendelser eskaleres og hvordan du vil bli informert om nettverksproblemer. Com4s supportteam jobber fra kl. 08.00 til 16.00 på alle virkedager, så avtal hvordan hendelser utenfor åpningstidene skal håndteres før du går live.
Regulering er en del av beslutningen
I EU må tilkoblet radioutstyr oppfylle cybersikkerhetskravene i den delegerte forordningen til radioutstyrsdirektivet, og loven om cyberresiliens (Cyber Resilience Act) legger til plikter knyttet til rapportering av sårbarheter og sikker utforming. Kunder med kritisk infrastruktur under NIS2 vil videreformidle sikkerhetskravene til deg. Et sikkert tilkoblingsoppsett gjør det enklere å dokumentere alt dette. Les vår oversikt over IoT-SIM-regelverket.
Kortversjonen
Et sikkert IoT-SIM-kort for kritiske applikasjoner er aldri bare et SIM-kort. Det er et SIM-kort som kan koble seg til flere nettverk, en privat tilkobling som skjuler enheter fra internett, kontrollfunksjoner som forhindrer misbruk, en måte å administrere det eksternt på i et tiår, og en leverandør som kan oppdage og løse problemer raskt.
For kritiske enheter er det å holde seg tilkoblet en del av å holde seg sikker.
En sjekkliste for din neste samtale med leverandøren
- Hvor mange operatører kan SIM-kortet bruke i hvert målland, og hvor raskt fungerer fallback?
- Fungerer fallback uten instruksjon fra en server, for enheter med lavt strømforbruk?
- Privat APN, IPsec VPN og fast IP: inkludert eller ekstra?
- Kan SIM-kortet låses til enheten, og kan uvanlig bruk blokkeres automatisk?
- Er industrielle SIM-formater tilgjengelige, for eksempel MFF2?
- eUICC med SGP.32: tilgjengelig i dag, og på hvilke profiler?
- Hvilke varsler og API-funksjoner finnes i administrasjonsplattformen?
- Driver leverandøren sin egen mobilkjerne?
- Satellittbackup for steder utenfor mobilnettets dekningsområde?
- Supporttider, eskaleringsprosedyre og kommunikasjon ved hendelser.
- Kan du teste med ekte SIM-kort på dine egne lokasjoner?
Hvis du skal koble til enheter der feil ikke er et alternativ, bør du ta kontakt med Com4. Vi vil vurdere enheten din, markedene dine og risikoen din, og anbefale den løsningen som passer best.